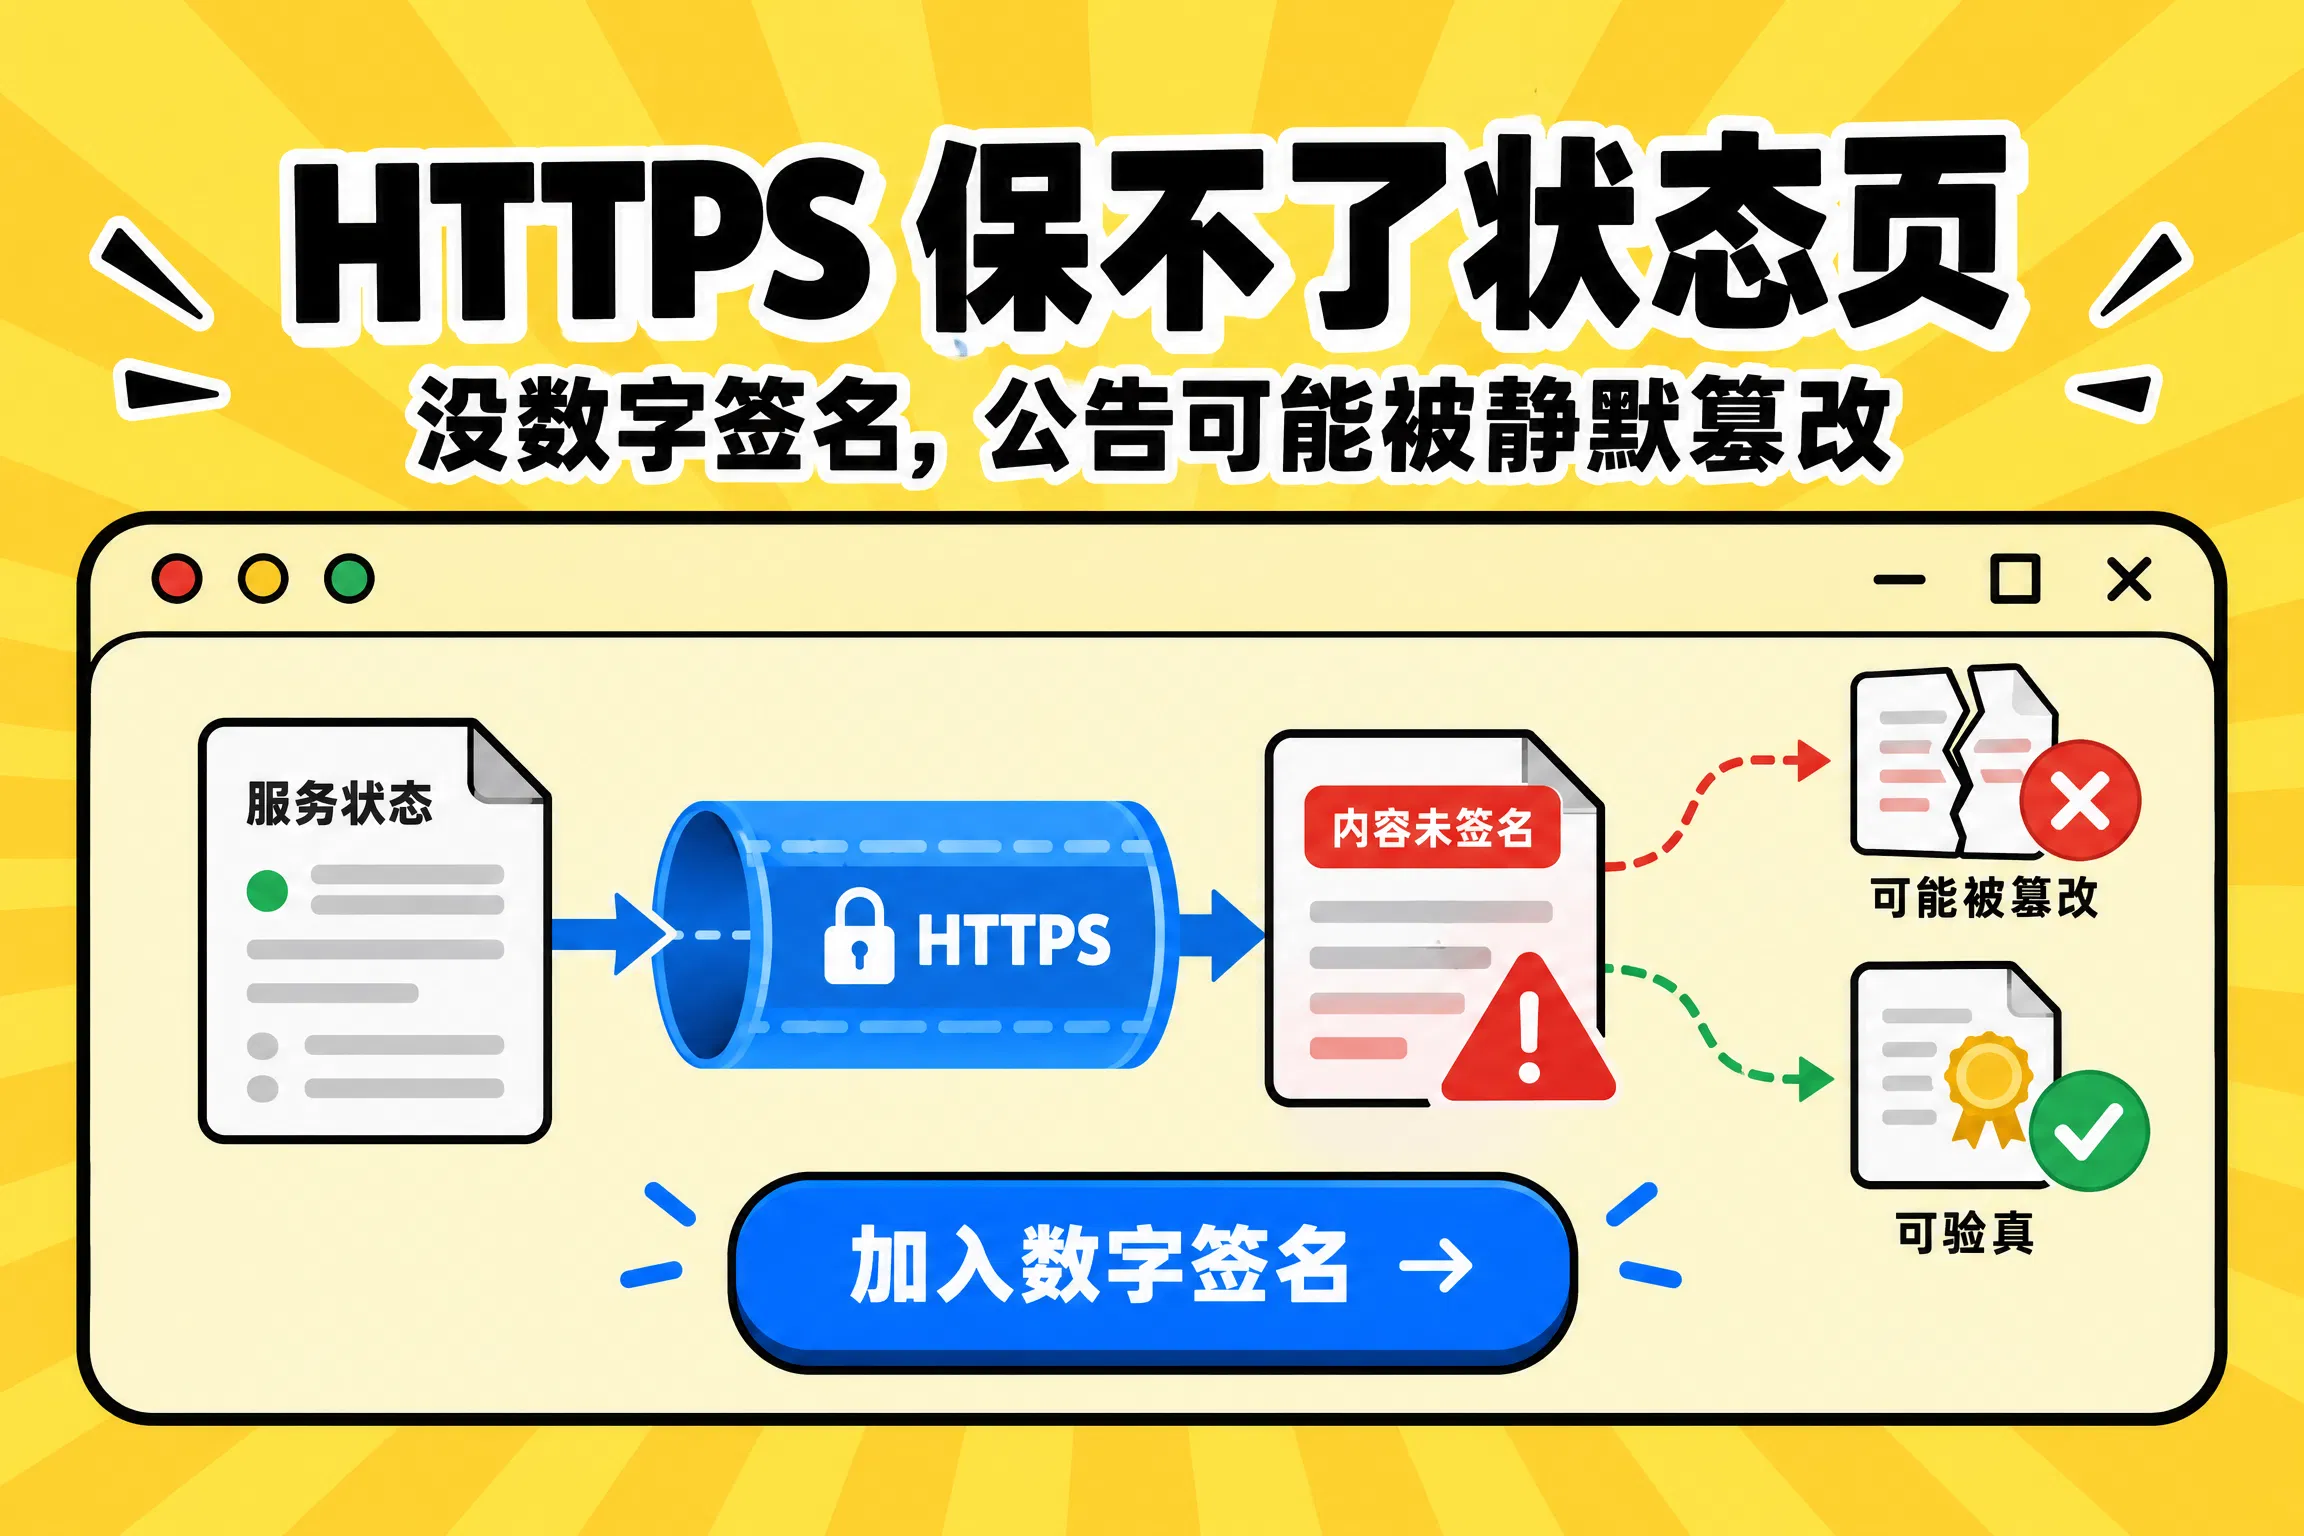
当前状态页 API 缺乏数字签名、哈希校验或不可变修订链,导致用户无法仅凭 JSON 数据确认公告是否被静默改写或伪造。
现状直击:为什么“状态页公告能被篡改吗”是个高风险问题
HTTPS 加密仅保障传输安全,无法防止服务器端内容被悄悄篡改,行业普遍存在机器可读性先于可验证性的信任缺口。
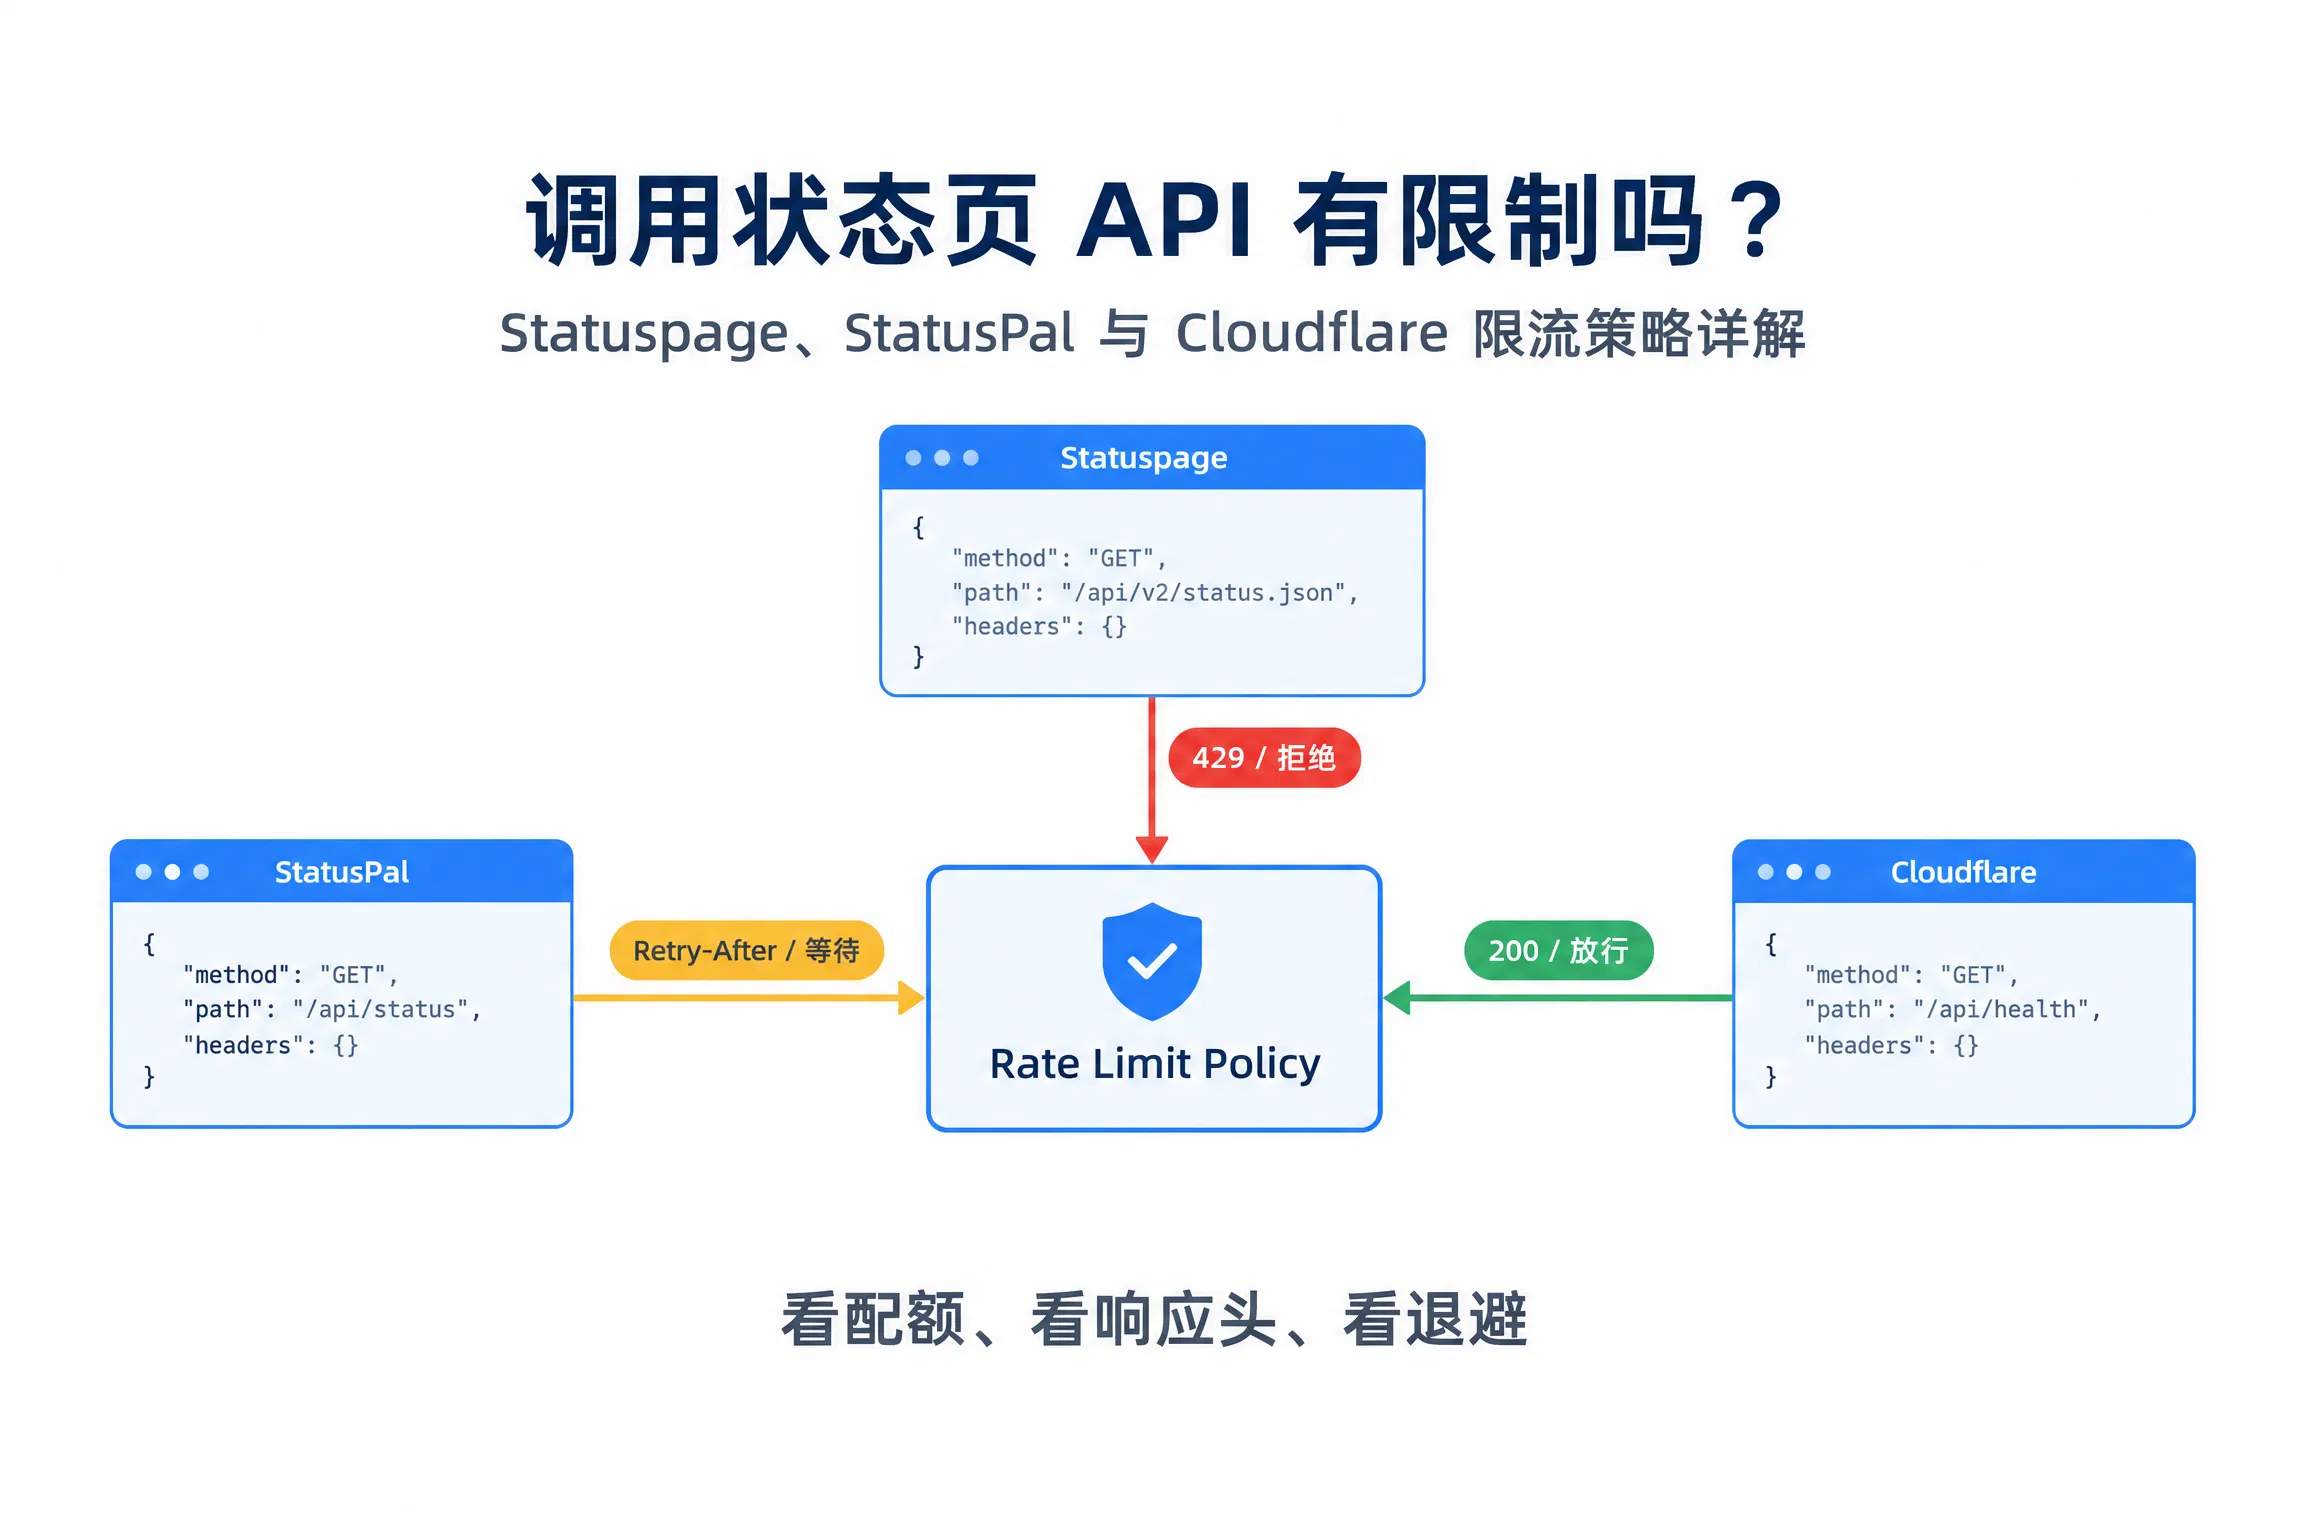
当监控脚本抓取到 Atlassian Statuspage 或 Cloudflare Status 的 JSON 数据时,开发者往往默认这是不可变的真相。这种信任建立在 HTTPS 加密传输之上,却忽略了一个关键事实:加密只保住了数据在路上的安全,没保证数据在服务器端没被悄悄改过 [1][2]。行业普遍存在一种“机器可读性先于可验证性”的模式,厂商文档里写满了 JSON 端点、状态枚举和限流规则,却鲜少提及如何防止内容静默篡改 [3][4]。
HTTPS 之外的信任缺口
HTTPS 协议解决了传输层的安全问题,但无法解决服务端数据的完整性问题。如果攻击者攻入服务器后台,或者内部人员违规操作,他们可以直接修改数据库中的公告文本,而 HTTPS 对此毫无察觉 [5]。当前的主流状态页服务,包括 Atlassian Statuspage、StatusPal、incident.io 以及 Cloudflare Status,其文档摘要中均未显示采用了 RFC 9421 标准的数字签名、哈希链或透明日志机制 [1][6]。这意味着,你拿到的 JSON 文件只是一份“快照”,缺乏对历史版本和修订原因的字段级证据 [4]。
RFC 9421 标准为 HTTP 消息定义了创建和验证数字签名的规范,证明了技术上的可行性 [7]。然而,这一标准目前更多是作为理论参照,而非行业落地的标配。当 summary 端点聚合当前状态时,它可能只返回最新的一条记录,旧版本的更新痕迹和具体的修改理由并未被保留 [5]。若没有哈希校验或不可变修订链,仅凭官方 URL 提供的来源可信度,很难抵抗事后文本改写或相似域名的仿冒风险 [6]。
| 验证维度 | 当前行业现状 | 理想的可验证模型 |
|---|---|---|
| 传输安全 | 依赖 HTTPS 加密通道 | 保持 HTTPS 基础加密 |
| 内容签名 | 未采用 RFC 9421 标准 | 包含数字签名或 MAC |
| 历史留存 | 通常不保留完整修订链 | 提供不可变修订链 |
| 防篡改能力 | 依赖服务端权限控制 | 基于哈希值的客户端校验 |
| 证据透明度 | 缺乏字段级修改披露 | 公开透明的日志审计 |
这种缺失导致了一个核心矛盾:系统提供了高度结构化的机器可读接口,却把最关键的“真实性验证”责任完全留给了用户的主观信任。在没有数字签名和哈希校验的情况下,任何声称“未被篡改”的状态页公告,本质上都是一次单方面的声明,而非经过数学证明的事实。
这里有一个常被忽视的语境:许多开发者认为只要数据来源是 HTTPS 且域名正确,数据就是安全的。但实际上,这种思维混淆了“传输安全”与“内容真实”。真正的信任缺口不在于黑客能否在传输途中拦截数据包,而在于服务器管理员(无论是恶意外部入侵还是内部误操作)能否在数据离开数据库的那一刻就将其替换,而客户端没有任何数学手段能发现这一变化。目前的架构下,API 返回的 JSON 就像一张没有防伪水印的钞票,只要印钞厂(服务器)愿意,随时可以打印出一张外观完全一致但内容不同的新钞票。
技术拆解:为何业界尚未普及 RFC 9421 数字签名
RFC 9421 标准已明确定义 HTTP 消息组件的数字签名与认证机制,证明技术原理上完全具备锁定状态页数据的能力。
当开发者调用状态页 API 获取 JSON 数据时,往往默认相信“来源即真实”。但协议层早已给出了另一种可能。2024 年发布的 RFC 9421 标准,由 A. Backman、J. Richer 和 M. Sporny 共同制定,明确定义了如何对 HTTP 消息组件创建、编码并验证数字签名或消息认证码 [7]。该标准甚至描述了在持续交互中,如何请求后续消息继承前序签名的机制。这证明在技术原理上,HTTP 消息完全具备被“数字指纹”锁定的能力。
然而,理论上的可行并不等于现实中的普及。目前的行业现状是,RFC 9421 仅作为一个孤立的参照系存在,并未转化为状态页厂商的通用落地方案。尽管主流平台如 Atlassian Statuspage、StatusPal、incident.io 以及 Cloudflare Status 均提供了机器可读的接口,但现有文档摘要中找不到任何一家将 RFC 9421 纳入其核心安全架构的证据 [1][2][3][4][5][6]。这种“有路无车”的状态,直接导致了当前生态中签名与哈希校验的集体缺席。
签名与哈希的缺席意味着什么
缺乏数字签名,本质上剥夺了用户区分“官方更新”与“伪造数据”的能力。在没有签名的情况下,API 返回的 JSON 数据包就像一封没有邮戳的信件,接收方无法从数学层面确认发送者身份。攻击者若劫持网络或篡改中间服务器,只需替换 JSON 内容即可,系统本身不会发出警报 [7]。
缺少哈希校验链,则让历史版本变成了无法追溯的黑箱。完整的修订链应当像积木一样,每一块都通过哈希值与前一块咬合。一旦某个节点被静默修改,后续所有节点的校验值都会失效。目前的材料显示,状态页 API 的 summary 端点往往只聚合当前状态,却未保留事件更新的完整修订链 [4][5][6]。这意味着,即便公告文本事后被改写,旧版本的记录也无法通过技术手段进行比对和还原。
| 特性维度 | 理想状态(RFC 9421 标准) | 当前行业现状 |
|---|---|---|
| 数据来源验证 | 基于数字签名,可数学级确认真实性 | 依赖 HTTPS 传输加密,无法防篡改 |
| 历史版本追溯 | 哈希链连接所有修订,任意修改即失效 | 通常仅存最新状态,旧版本难以比对 |
| 静默篡改防御 | 签名验证失败即阻断处理 | 无主动检测机制,需人工核对 |
| 主要厂商支持 | 理论上可用,部分实验性应用 | Atlassian、Cloudflare 等均未落地 |
| 信任边界 | 延伸至消息内容本身 | 止步于网络连接通道 |
这种缺失构成了一个典型的信任缺口。HTTPS 保证了数据在传输途中不被窃听或拦截,但它无法保证数据在到达客户端之前,没有被服务器端悄悄修改过 [7]。当机器可读性跑在了可验证性前面,用户面对的就是一堆看似准确却无法自证清白的数据。
值得注意的是,除了常见的 SaaS 状态页,一些开源或自建的状态页解决方案(如 Uptime Kuma 或 Gatus 的早期版本)虽然允许自定义后端,但其默认的 JSON 输出同样缺乏内置的签名机制。这进一步说明,问题的根源不在于某家大厂的疏忽,而在于整个行业在构建“机器可读”功能时,普遍将“可用性”置于“可验证性”之上,默认假设运维环境是绝对可信的。
风险模型:用户如何识别潜在的公告篡改行为
由于摘要端点往往缺失完整修订链,公告文本可能在后台被静默改写且历史版本无从追溯,导致用户难以识别潜在篡改。
当你在状态页看到一条“服务已恢复”的声明,是否真的确认了它未被静默修改?当前的技术架构存在一个关键缺口:summary 端点往往只聚合最新状态,却未必保留完整的修订链 [4]。这意味着公告文本可能在后台被改写,而历史版本无从追溯。这种缺失让“静默篡改”成为可能——你看到的只是当前快照,而非不可变的真相。
官方 URL 常被视为可信的第一道防线。但面对相似域名仿冒、截图转发或过期信息再传播时,URL 本身并不足以自证清白 [1][2]。更隐蔽的风险在于事后文本改写:即使链接未变,内容也可能在发布后被悄悄替换。目前材料并未记录具体案例,但这属于基于技术缺陷推导出的风险模型,而非对已发生事件的描述 [5][6]。
| 风险场景 | 传统防御手段 | 实际脆弱点 |
|---|---|---|
| 静默改写公告文本 | 依赖官方 URL | 无修订链,无法比对历史版本 |
| 截图或消息转发误导 | 相信来源链接 | 截图可伪造,链接可被重定向 |
| 过期公告再传播 | 检查发布时间 | 时间戳可能被修改或忽略 |
| 相似域名仿冒站 | 核对主域名 | 视觉相似度高,普通用户难辨 |
| 第三方平台二次加工 | 引用原始 JSON | 缺乏签名验证,数据可被中间层篡改 |
这些场景并非空想,而是源于完整性验证机制的缺席。RFC 9421 提供了数字签名的标准路径,但主流状态页厂商尚未将其纳入 API 实践 [7]。在没有哈希校验和透明日志的情况下,用户很难仅凭肉眼或简单点击判断数据真伪。
因此,识别潜在篡改不能只靠“看起来像官方”,而需意识到:在缺乏签名与修订链的系统中,任何单一证据都可能是脆弱的。真正的信任,需要可验证的技术支撑,而非仅仅依赖链接或界面外观。
结论:在没有数字签名的时代,如何理性看待状态页数据
技术上状态页公告完全可能被篡改,因缺乏数字签名等防御机制,开发者应将此类数据视为有潜在风险的参考源而非绝对真理。
直接回答“状态页公告能被篡改吗”:技术上完全可行,且目前缺乏有效的防御机制。开发者应将状态页数据视为“有潜在风险的参考源”,而非绝对真理。当前的核心痛点在于缺失数字签名、哈希校验或不可变修订链,这导致用户无法仅凭 JSON 数据确认公告是否被静默改写 [7]。
现状呈现出“机器可读性先于可验证性”的特征。厂商文档详细列出了 JSON 端点、时间格式和限流策略,却未能证实已部署签名公告、哈希链或透明日志 [1][2][3]。这种断层使得 summary 端点虽能聚合当前状态,却未必保留事件更新的完整修订链,甚至缺乏对公告文本静默改写的披露字段 [4][5]。HTTPS 仅提供传输加密,无法抵抗域名仿冒、截图转发或事后文本篡改等风险 [6]。
未来的改进方向
行业必须向引入 RFC 9421 标准演进,以弥补 HTTPS 之外的信任缺口。该标准定义了创建、编码和验证数字签名的机制,为 HTTP 消息提供了完整性保障 [7]。未来的系统需建立跨渠道一致性证明,并强制要求字段级的修订原因披露。只有当机器可读公告具备真正的签名验证能力时,技术信任才能真正落地。
FAQ:关于状态页安全的常见问题
Q: 既然 HTTPS 很安全,为什么状态页数据还是可能被篡改?A: HTTPS 只能确保数据在传输过程中不被第三方窃听或拦截,它无法验证数据在离开服务器那一刻之后是否被修改。如果服务器内部被攻破,数据可以在加密通道之外被修改,而 HTTPS 对此无能为力。
Q: 什么是 RFC 9421,它能解决什么问题?A: RFC 9421 是一个定义如何在 HTTP 消息中添加数字签名的标准。它能提供“内容完整性”验证,确保接收到的数据不仅来自正确的服务器,而且自生成后未被任何中间环节修改过。
Q: 我该如何自行验证状态页数据的真实性?A: 目前大多数主流服务商尚未原生支持 RFC 9421 签名验证。在标准普及前,建议结合多源交叉验证(如对比官方社交媒体、第三方监控工具),并关注是否有异常的时间戳跳跃或逻辑矛盾。此外,对于关键业务,可以尝试编写自动化脚本,定期抓取同一状态的 JSON 数据并计算本地哈希值,若发现同一事件 ID 对应的哈希值在不同时间点发生变化,则极大概率发生了静默篡改。
参考来源
Statuspage API Documentation · https://doers.statuspage.io/api/v1/postmortems(A级)
StatusPal API Reference · https://www.statuspal.io/api-docs(A级)
Status page APIs - incident.io · https://docs.incident.io/status-pages/api(A级)
Atlassian Statuspage Status - API · https://metastatuspage.com/api(A级)
Cloudflare Status API · https://www.cloudflarestatus.com/api(A级)
Atlassian Status - API · https://status.atlassian.com/api(A级)
RFC 9421 - HTTP Message Signatures · https://datatracker.ietf.org/doc/rfc9421/(S级)